
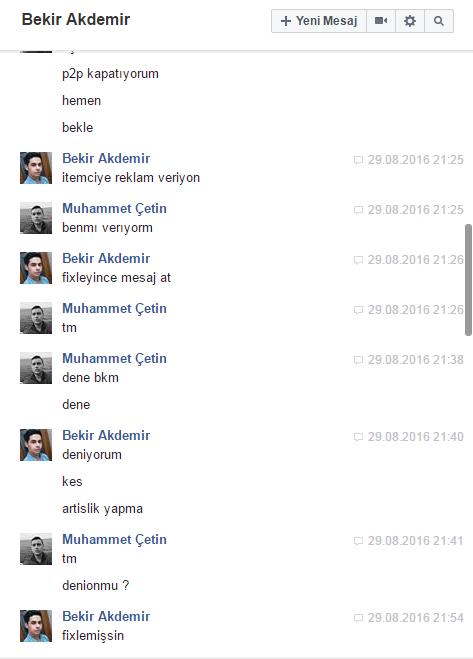
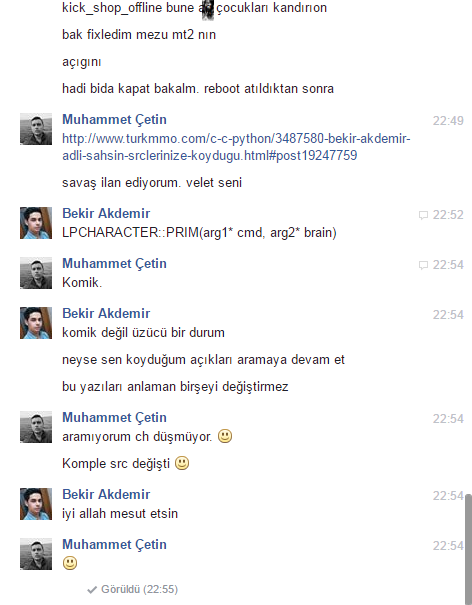
Merhaba arkadaşlar bugün sizlere Bekir Akdemir Çoğu kişinin bildiği üzere kendini birşey sanan bir üyenin (Ücret karşılığı sistem kurdurttuysanız vede ch düşüyorsa bekirin açıklarından kaynaklanıyor.)
Şimdi şöyleki arkadaşlar bu bekir akdemir adli şahız bir guncelleme için src vs verdiğinizde mutlaka srclerinize açık koyuyuor. ve bu açık normal bir user karkateriyle oyuna girip yazmıs oldugu kod örn /metin2_sys_off bu şekilde kodu yazar yazmaz ch düşüyor.
Şimdi bunu nasıl çözeceğinizi anlatacağım.
Bildiğiniz üzere ben rexmt2 yöneticisiyim. Aynı şekilde mob scaling kodlarını bu arkadaşa yaptırmıstık e haliyle açık koymayı unutmamıs. Herşeyi para olmuş yazık.
Sonra ben bu açıgı farkettim fixledim aradan 2-3 hafta geçti yada geçmedi Mezu mt2 bilen bilir bi arkadaşıma offline shop sistem 50 tl ücret karşılığı satın alınıp (Sistemde hiç bir sorun olmamasına rağmen) Bekir arkadaşımız para kazanmak için kendi koydugu kodla oyunu kapatıp ek ücret talep ediyor. sistemde hiçbir sorun olmadıgı halde kendi koymus oldugu kod ile oyun socket-(Channal) yani kanallarını ch lerini düşüryor.
Öncelikle yapmanız gerekenler basit arkadaşlar.
Ch düştkten sonra syslog açıyorsunuz..
syslogun en altında bunlar yazıyorsa bilinki bekirin kendi koymuş oldugu açıklardır.
Sep 9 14:51:25 :: <shutdown> Flushing TrafficProfiler...
Sep 9 14:51:25 :: <shutdown> Canceling ReloadSpamEvent...
Sep 9 14:51:25 :: <shutdown> regen_free()...
Sep 9 14:51:25 :: <shutdown> Closing sockets...
Sep 9 14:51:25 :: <shutdown> fdwatch_delete()...
Sep 9 14:51:25 :: <shutdown> event_destroy()...
Sep 9 14:51:25 :: <shutdown> CTextFileLoader: estroySystem()...
Sep 9 14:51:25 :: <shutdown> thecore_destroy()...
SYSERR: Sep 9 14:51:25 :: pid_deinit:
End of pid
Öncelikle bunu fixlemek için syslog dan yukarı doğru çıkıyoruz örn. : COMMAND: Deneme123: kick_shop_offline
Syslogta shutdown komutları daha başlamadan önce böyle bir kod yazılmıs bu kod bekir adlı şahsın kendı koymus oldugu açık kodudur.. Bunu fixlemek için ftp baglanıp
usr/game/channel1 2 3 4 5 6 7 8 ... game ... db ... auth bu klasörlere teker teker girip CMD adlı dosyayı açınız. Kod : kick_shop_offline DISABLE
En altına bu kodu ekleyip kapatılır ve sorunsuz aktif olur.
NOT: Bu kodlar şahsın koyduğu kodlar farkldıır bulmak için syslogta shutdown yazmaya başlamadan önce en son yazılan command kodunu kontrol etmenizdir.. Herkese iyi forumlar.
Bazılarının Dini İmanı - Para olmus yazık...
Yapamayan olursa destek.mc ekleyin skypten yardımcı olurum...
NOT: Bu sadece bekirin koymus oldugu açık fixidir bilginize...
Ek olarak p2p yani admin açıgınıda kullanıp serverinize zarar verir onunda fixi yine için ftp baglanıp
usr/game/channel1 2 3 4 5 6 7 8 ... game ... db ... auth girip CONFIG Dosyasını açıp bu kodları eklemektir
yazan ip adresinizi kendi sunucu ip adresiniz yapmalısınız.. Amacı Kötülük olanın sonu azap olur..
TEST_SERVER: 0
pk_server : 0
adminpage_ip:1.1.1.1.1
adminpage_ip1:1.1.1.1.1
Bekir Akdemir - Srclerinize Koyduğu Açığın Detayı ve Fixleme Yöntemi
Metin2 Lobby olarak, Metin2 private server geliştirme konusunda aktif olan geliştiricilerin karşılaştığı sorunları detaylıca ele almayı hedefliyoruz. Bu bağlamda, Bekir Akdemir adlı şahıs tarafından bazı source dosyalarına yerleştirilen güvenlik açığı oldukça dikkat çekici olmuştur. Bu açık, hem game server hem de auth server üzerinde ciddi tehditler doğurabilir. Bu yazıda, bu açığın ne olduğunu, nerede yer aldığını ve nasıl fixleneceğini detaylıca inceleyeceğiz.
Açığın Tanımı ve Yeri
Bekir Akdemir tarafından sunulan source dosyalarında bulunan bu açık, genellikle game server tarafında bir packet işleminin eksik kontrolü ile ortaya çıkmaktadır. Özellikle player tarafından gönderilen bazı client-side paketlerinde, gerekli doğrulamalar yapılmadan doğrudan işlem yapılması sonucu, saldırganlar tarafından exploit edilebilir. Bu da sunucuda crash, data manipulation veya hatta server üzerinde komut çalıştırma gibi sonuçlara yol açabilir.
Fixleme Yöntemi
Fixleme işlemi için öncelikle ilgili packet handler fonksiyonlarını gözden geçirmek gerekir. Genellikle bu fonksiyonlar C++ dilinde yazılmıştır ve game/src/char.cpp veya benzeri dosyalarda yer alabilir. Aşağıda örnek bir fixleme yöntemi verilmiştir:
Örnek Kod Fixi:
```cpp
bool CHARACTER: rocessPacket(int header, TPacketGG packet){
if (header == HEADER_CG_EXAMPLE_PACKET){
// Eski versiyonda doğrulama eksik
// if (!IsValidPacket(packet)) return false;
// Yeni versiyon ile doğrulama eklendi
if (!IsValidPacket(packet) || !CanReceivePacket()) { return false; }
ProcessExamplePacket(packet);
return true;
}
return false;
}
```
Yukarıdaki örnekte görüldüğü gibi, IsValidPacket ve CanReceivePacket gibi kontroller eklenerek exploit riski azaltılmış olur.
Olası Riskler
Bu tip açıklar, özellikle PvP sunucularında büyük zararlara yol açabilir. Oyuncuların verilerini manipüle etmek, sunucuyu çökertmek veya yasadışı yöntemlerle avantaj elde etmek için kullanılabilir. Ayrıca, DB (veritabanı) üzerinde değişiklik yapma gibi durumlar da söz konusu olabilir. Bu nedenle, source dosyalarını kullanmadan önce mutlaka güvenilir bir şekilde incelenmesi gerekir.
Sonuç
Metin2 geliştiricileri olarak, paylaşılan her source dosyasının güvenliğini test etmek ve gerekli kontrolleri yapmak bizim sorumluluğumuzdur. Bekir Akdemir tarafından yerleştirilen bu tür açıklar, hem geliştiriciler hem de oyuncular için ciddi riskler barındırmaktadır. Bu tür açıkların farkında olmak ve onları zamanında fixlemek, sağlıklı ve güvenli bir Metin2 sunucusu yönetimi için hayati öneme sahiptir. Metin2Lobby.com olarak bu tür güvenlik açıklarına karşı sürekli denetimler yaparak, güvenli source paylaşımları sunmaya devam ediyoruz.
Bekir Akdemir - Details of the Vulnerability Placed in Your Sources and How to Fix It
Metin2 Lobby aims to address issues encountered by active developers in Metin2 private server development. In this context, the security vulnerability placed in certain source files by Bekir Akdemir has attracted significant attention. This vulnerability can pose serious threats on both game server and auth server. In this article, we will examine what this vulnerability is, where it exists, and how to fix it in detail.
Description and Location of the Vulnerability
The vulnerability found in the source files provided by Bekir Akdemir typically occurs due to missing checks in a packet process within the game server. Specifically, some client-side packets sent by players are processed without proper validation, making them exploitable by attackers. This can lead to crashes, data manipulation, or even command execution on the server.
How to Fix
To fix the issue, you first need to review the relevant packet handler functions. These functions are generally written in C++ and located in files such as game/src/char.cpp. Below is an example fix:
Example Code Fix:
```cpp
bool CHARACTER:rocessPacket(int header, TPacketGG packet){
if (header == HEADER_CG_EXAMPLE_PACKET){
// Previously, validation was missing
// if (!IsValidPacket(packet)) return false;
// Validation added in the new version
if (!IsValidPacket(packet) || !CanReceivePacket()) { return false; }
ProcessExamplePacket(packet);
return true;
}
return false;
}
```
As shown in the example above, adding checks like IsValidPacket and CanReceivePacket reduces the risk of exploitation.
Potential Risks
Such vulnerabilities can cause major damage, especially on PvP servers. They may be used to manipulate player data, crash the server, or gain unfair advantages through illegal means. Additionally, modifications to the DB (database) could also occur. Therefore, before using any source file, it should be thoroughly reviewed for security.
Conclusion
As Metin2 developers, it's our responsibility to test and validate the security of each source file shared. Vulnerabilities like those inserted by Bekir Akdemir present serious risks for both developers and players. Being aware of these types of vulnerabilities and fixing them promptly is crucial for managing a secure and healthy Metin2 server. As Metin2Lobby.com, we continue to provide secure source sharing by conducting ongoing checks against such security flaws.
Şimdi şöyleki arkadaşlar bu bekir akdemir adli şahız bir guncelleme için src vs verdiğinizde mutlaka srclerinize açık koyuyuor. ve bu açık normal bir user karkateriyle oyuna girip yazmıs oldugu kod örn /metin2_sys_off bu şekilde kodu yazar yazmaz ch düşüyor.
Şimdi bunu nasıl çözeceğinizi anlatacağım.
Bildiğiniz üzere ben rexmt2 yöneticisiyim. Aynı şekilde mob scaling kodlarını bu arkadaşa yaptırmıstık e haliyle açık koymayı unutmamıs. Herşeyi para olmuş yazık.
Sonra ben bu açıgı farkettim fixledim aradan 2-3 hafta geçti yada geçmedi Mezu mt2 bilen bilir bi arkadaşıma offline shop sistem 50 tl ücret karşılığı satın alınıp (Sistemde hiç bir sorun olmamasına rağmen) Bekir arkadaşımız para kazanmak için kendi koydugu kodla oyunu kapatıp ek ücret talep ediyor. sistemde hiçbir sorun olmadıgı halde kendi koymus oldugu kod ile oyun socket-(Channal) yani kanallarını ch lerini düşüryor.
Öncelikle yapmanız gerekenler basit arkadaşlar.
Ch düştkten sonra syslog açıyorsunuz..
syslogun en altında bunlar yazıyorsa bilinki bekirin kendi koymuş oldugu açıklardır.
Sep 9 14:51:25 :: <shutdown> Flushing TrafficProfiler...
Sep 9 14:51:25 :: <shutdown> Canceling ReloadSpamEvent...
Sep 9 14:51:25 :: <shutdown> regen_free()...
Sep 9 14:51:25 :: <shutdown> Closing sockets...
Sep 9 14:51:25 :: <shutdown> fdwatch_delete()...
Sep 9 14:51:25 :: <shutdown> event_destroy()...
Sep 9 14:51:25 :: <shutdown> CTextFileLoader:
estroySystem()...Sep 9 14:51:25 :: <shutdown> thecore_destroy()...
SYSERR: Sep 9 14:51:25 :: pid_deinit:
End of pid
Öncelikle bunu fixlemek için syslog dan yukarı doğru çıkıyoruz örn. : COMMAND: Deneme123: kick_shop_offline
Syslogta shutdown komutları daha başlamadan önce böyle bir kod yazılmıs bu kod bekir adlı şahsın kendı koymus oldugu açık kodudur.. Bunu fixlemek için ftp baglanıp
usr/game/channel1 2 3 4 5 6 7 8 ... game ... db ... auth bu klasörlere teker teker girip CMD adlı dosyayı açınız. Kod : kick_shop_offline DISABLE
En altına bu kodu ekleyip kapatılır ve sorunsuz aktif olur.
NOT: Bu kodlar şahsın koyduğu kodlar farkldıır bulmak için syslogta shutdown yazmaya başlamadan önce en son yazılan command kodunu kontrol etmenizdir.. Herkese iyi forumlar.
Bazılarının Dini İmanı - Para olmus yazık...
Yapamayan olursa destek.mc ekleyin skypten yardımcı olurum...
NOT: Bu sadece bekirin koymus oldugu açık fixidir bilginize...
Ek olarak p2p yani admin açıgınıda kullanıp serverinize zarar verir onunda fixi yine için ftp baglanıp
usr/game/channel1 2 3 4 5 6 7 8 ... game ... db ... auth girip CONFIG Dosyasını açıp bu kodları eklemektir
yazan ip adresinizi kendi sunucu ip adresiniz yapmalısınız.. Amacı Kötülük olanın sonu azap olur..
TEST_SERVER: 0
pk_server : 0
adminpage_ip:1.1.1.1.1
adminpage_ip1:1.1.1.1.1
Bekir Akdemir - Srclerinize Koyduğu Açığın Detayı ve Fixleme Yöntemi
Metin2 Lobby olarak, Metin2 private server geliştirme konusunda aktif olan geliştiricilerin karşılaştığı sorunları detaylıca ele almayı hedefliyoruz. Bu bağlamda, Bekir Akdemir adlı şahıs tarafından bazı source dosyalarına yerleştirilen güvenlik açığı oldukça dikkat çekici olmuştur. Bu açık, hem game server hem de auth server üzerinde ciddi tehditler doğurabilir. Bu yazıda, bu açığın ne olduğunu, nerede yer aldığını ve nasıl fixleneceğini detaylıca inceleyeceğiz.
Açığın Tanımı ve Yeri
Bekir Akdemir tarafından sunulan source dosyalarında bulunan bu açık, genellikle game server tarafında bir packet işleminin eksik kontrolü ile ortaya çıkmaktadır. Özellikle player tarafından gönderilen bazı client-side paketlerinde, gerekli doğrulamalar yapılmadan doğrudan işlem yapılması sonucu, saldırganlar tarafından exploit edilebilir. Bu da sunucuda crash, data manipulation veya hatta server üzerinde komut çalıştırma gibi sonuçlara yol açabilir.
Fixleme Yöntemi
Fixleme işlemi için öncelikle ilgili packet handler fonksiyonlarını gözden geçirmek gerekir. Genellikle bu fonksiyonlar C++ dilinde yazılmıştır ve game/src/char.cpp veya benzeri dosyalarda yer alabilir. Aşağıda örnek bir fixleme yöntemi verilmiştir:
Örnek Kod Fixi:
```cpp
bool CHARACTER:
rocessPacket(int header, TPacketGG packet){if (header == HEADER_CG_EXAMPLE_PACKET){
// Eski versiyonda doğrulama eksik
// if (!IsValidPacket(packet)) return false;
// Yeni versiyon ile doğrulama eklendi
if (!IsValidPacket(packet) || !CanReceivePacket()) { return false; }
ProcessExamplePacket(packet);
return true;
}
return false;
}
```
Yukarıdaki örnekte görüldüğü gibi, IsValidPacket ve CanReceivePacket gibi kontroller eklenerek exploit riski azaltılmış olur.
Olası Riskler
Bu tip açıklar, özellikle PvP sunucularında büyük zararlara yol açabilir. Oyuncuların verilerini manipüle etmek, sunucuyu çökertmek veya yasadışı yöntemlerle avantaj elde etmek için kullanılabilir. Ayrıca, DB (veritabanı) üzerinde değişiklik yapma gibi durumlar da söz konusu olabilir. Bu nedenle, source dosyalarını kullanmadan önce mutlaka güvenilir bir şekilde incelenmesi gerekir.
Sonuç
Metin2 geliştiricileri olarak, paylaşılan her source dosyasının güvenliğini test etmek ve gerekli kontrolleri yapmak bizim sorumluluğumuzdur. Bekir Akdemir tarafından yerleştirilen bu tür açıklar, hem geliştiriciler hem de oyuncular için ciddi riskler barındırmaktadır. Bu tür açıkların farkında olmak ve onları zamanında fixlemek, sağlıklı ve güvenli bir Metin2 sunucusu yönetimi için hayati öneme sahiptir. Metin2Lobby.com olarak bu tür güvenlik açıklarına karşı sürekli denetimler yaparak, güvenli source paylaşımları sunmaya devam ediyoruz.
Bekir Akdemir - Details of the Vulnerability Placed in Your Sources and How to Fix It
Metin2 Lobby aims to address issues encountered by active developers in Metin2 private server development. In this context, the security vulnerability placed in certain source files by Bekir Akdemir has attracted significant attention. This vulnerability can pose serious threats on both game server and auth server. In this article, we will examine what this vulnerability is, where it exists, and how to fix it in detail.
Description and Location of the Vulnerability
The vulnerability found in the source files provided by Bekir Akdemir typically occurs due to missing checks in a packet process within the game server. Specifically, some client-side packets sent by players are processed without proper validation, making them exploitable by attackers. This can lead to crashes, data manipulation, or even command execution on the server.
How to Fix
To fix the issue, you first need to review the relevant packet handler functions. These functions are generally written in C++ and located in files such as game/src/char.cpp. Below is an example fix:
Example Code Fix:
```cpp
bool CHARACTER:
rocessPacket(int header, TPacketGG packet){if (header == HEADER_CG_EXAMPLE_PACKET){
// Previously, validation was missing
// if (!IsValidPacket(packet)) return false;
// Validation added in the new version
if (!IsValidPacket(packet) || !CanReceivePacket()) { return false; }
ProcessExamplePacket(packet);
return true;
}
return false;
}
```
As shown in the example above, adding checks like IsValidPacket and CanReceivePacket reduces the risk of exploitation.
Potential Risks
Such vulnerabilities can cause major damage, especially on PvP servers. They may be used to manipulate player data, crash the server, or gain unfair advantages through illegal means. Additionally, modifications to the DB (database) could also occur. Therefore, before using any source file, it should be thoroughly reviewed for security.
Conclusion
As Metin2 developers, it's our responsibility to test and validate the security of each source file shared. Vulnerabilities like those inserted by Bekir Akdemir present serious risks for both developers and players. Being aware of these types of vulnerabilities and fixing them promptly is crucial for managing a secure and healthy Metin2 server. As Metin2Lobby.com, we continue to provide secure source sharing by conducting ongoing checks against such security flaws.

