

cmd_general.cpp açılır
aratılır.
şeklinde düzenlenilir.
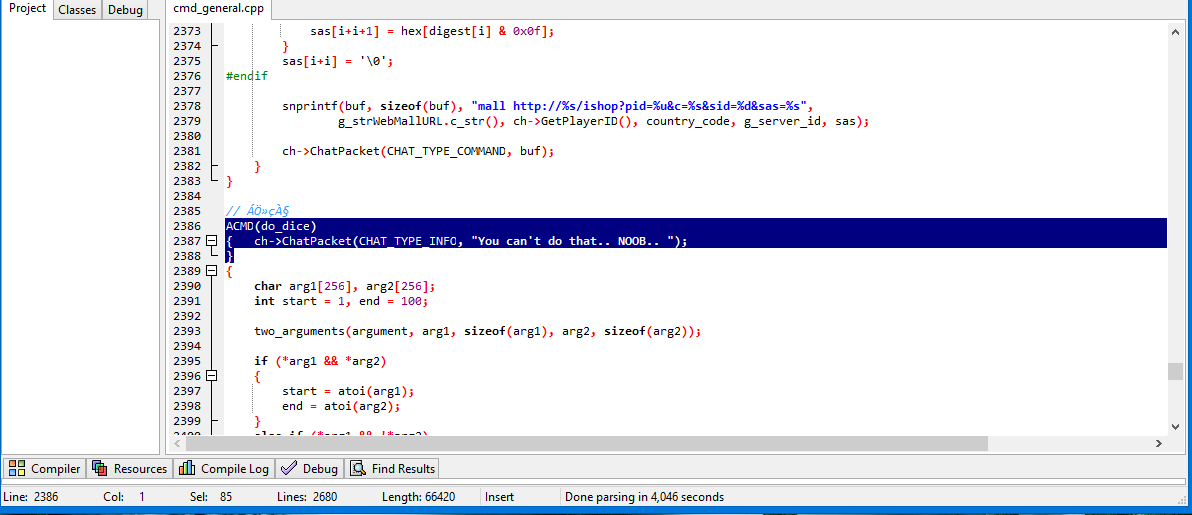
Kod:
ACMD(do_dice)aratılır.
Kod:
ACMD(do_dice) { ch->ChatPacket(CHAT_TYPE_INFO, "You can't do that.. NOOB.. "); }şeklinde düzenlenilir.
Metin2 Sunucularında [C++] Dice Açığı Kapatma Rehberi
Metin2 özel sunucu geliştirme dünyasında güvenlik her zaman öncelikli konulardan biridir. Oyuncuların hile yapmasını engellemek ve adil bir oyun ortamı sağlamak adına geliştiriciler sürekli olarak güvenlik açıklarını kapatmakla yükümlüdür. Bu yazıda özellikle [C++] tabanlı Metin2 sunucularında karşımıza çıkabilen 'Dice Açığı'nı nasıl kapatabileceğimizi detaylıca ele alacağız. Bu işlem, hem game hem de auth sunucularında yapılabilecek değişikliklerle sağlanabilir.
Dice Açığı Nedir?
Dice Açığı, oyuncuların bazı özel durumlarda sunucuya hatalı ya da manipüle edilmiş veri göndererek sistemde istismar oluşturmasına dayanır. Özellikle savaş sistemlerinde ya da envanter işlemleri sırasında bu tür açıklar ortaya çıkabilmektedir. Örneğin, bir oyuncu özel bir saldırı kombinasyonu ile sunucudan beklenmeyen sonuçlar almayı deneyebilir. Bu da unfair avantaj sağlayabilir.
Dice Açığının Kaynağı ve Tehlikesi
Bu tür açıklar genellikle client src ve server src arasında veri aktarımı yapılırken yetersiz doğrulamalardan kaynaklanır. Sunucu tarafında gelen verilerin yeterince kontrol edilmemesi, hileli verilerin işlenmesine yol açabilir. Özellikle C++ source edit işlemleri sırasında bu doğrulama mekanizmaları ihmal edilebilir. Bu nedenle, güvenliği artırmak adına tüm gelen verilerin doğrulanması büyük önem taşır.
Dice Açığını Kapatmak İçin Gereken Adımlar
1. Client tarafından gönderilen verilerin sunucuda kontrol edilmesi gerekmektedir. Herhangi bir komut veya eylem, sunucu tarafından doğrulanmadan işleme alınmamalıdır.
2. Game core içindeki özel eylem fonksiyonları, gelen verileri filtreleyecek şekilde güncellenmelidir. Örneğin, bir karakterin saldırı gücü hesaplanırken, gelen değerlerin normal aralıkta olup olmadığı kontrol edilmelidir.
3. Auth sunucusundan gelen kullanıcı kimlik doğrulamaları da güvenli hale getirilmelidir. Oyuncunun geçerli bir oturum açıp açmadığı her eylemden önce kontrol edilmelidir.
Önemli Kod Örnekleri
Aşağıda, C++ dilinde yazılmış basit bir doğrulama örneği yer almaktadır:
int damage = packet.damage;
if(damage < 0 || damage > MAX_ALLOWED_DAMAGE) {
return; // Hatalı veri geldi, işlemi iptal et
}
Bu tür kontroller, her önemli veri alımında yapılmalıdır.
Dice Açığını Önlemek İçin En Etkili Yöntemler
• Tüm paketlerin kontrol edilmesi
• Sunucu tarafında sınırların belirlenmesi
• Hata ayıklama loglarının tutulması
• Martysama ve diğer geliştirici forumlarından alınan önerilerin uygulanması
Sonuç
Metin2 özel sunucularında güvenlik, yalnızca dış tehditler değil, aynı zamanda içsel açıklarla da mücadele anlamına gelir. Dice Açığı gibi küçük görünümlü sorunlar, zamanla büyük zararlara yol açabilir. Bu nedenle, C++ source edit yaparken dikkatli olmak ve tüm veri akışlarını kontrol altında tutmak büyük önem taşır. Metin2Dev topluluğu olarak bu tür açıkları birlikte kapatmak, daha adil ve kaliteli sunucular inşa etmemizi sağlar.
Closing the Dice Exploit in [C++] for Metin2 Servers
In the world of Metin2 private server development, security is always one of the top priorities. Developers are responsible for closing security loopholes to prevent players from cheating and to maintain a fair gaming environment. In this article, we will thoroughly discuss how to close the 'Dice Exploit' on [C++] based Metin2 servers. This process can be achieved through modifications made on both the game and auth servers.
What Is the Dice Exploit?
The Dice Exploit occurs when players send incorrect or manipulated data to the server under certain conditions, leading to abuse within the system. Such exploits may arise during combat systems or inventory operations. For example, a player might attempt to receive unexpected results from the server by using a specific attack combination. This can provide an unfair advantage.
Source and Danger of the Dice Exploit
These types of exploits typically stem from insufficient validation during data transfers between the client src and server src. When incoming data is not properly validated on the server side, it can lead to the processing of fraudulent data. Especially during C++ source edit processes, these validation mechanisms may be overlooked. Therefore, verifying all incoming data is crucial for increased security.
Steps to Close the Dice Exploit
1. Data sent by the client must be validated on the server. Any command or action should not be processed without server-side verification.
2. Special action functions within the game core should be updated to filter incoming data. For instance, when calculating a character’s attack power, it should be checked whether the received values fall within normal ranges.
3. User authentication checks coming from the auth server must also be secured. It should be verified before every action whether the player has a valid session.
Important Code Examples
Below is a simple validation example written in C++:
int damage = packet.damage;
if(damage < 0 || damage > MAX_ALLOWED_DAMAGE) {
return; // Invalid data received, cancel operation
}
Such checks should be performed at every significant data input.
Most Effective Methods to Prevent the Dice Exploit
• Validation of all packets
• Defining limits on the server-side
• Keeping debugging logs
• Implementing suggestions taken from developer forums like Martysama
Conclusion
Security in Metin2 private servers encompasses not only external threats but also internal vulnerabilities. Small-looking issues like the Dice Exploit can cause significant damage over time. Therefore, being cautious during C++ source edit and maintaining control over all data flows is of great importance. As the Metin2Dev community, collectively closing such loopholes allows us to build fairer and higher-quality servers.
